Rund 11.824 Beschwerden und Anfragen hat die Bundesbeauftragte für Datenschutz und Informationsfreiheit nach eigener Angabe im Jahr 2025 registriert, etwa 36 Prozent mehr als im Vorjahr, dazu kamen rund 9.110 Meldungen nach Artikel 33 DSGVO (Pressemitteilung zum 34. Tätigkeitsbericht des BfDI). Diese Zahl beschreibt kein Wissensproblem. Sie beschreibt ein Umsetzungsproblem.
Betriebe wissen inzwischen meist, dass eine Datenschutzerklärung auf die Website gehört und dass es ein Verzeichnis der Verarbeitungstätigkeiten geben soll. Was im Alltag fehlt, sind Antworten auf drei sehr praktische Fragen. Wer entscheidet am Dienstagmorgen, wenn eine Kundin Auskunft über ihre gespeicherten Daten verlangt? Wer meldet einen Vorfall, wenn das Kassensystem manipuliert wurde und der Inhaber im Urlaub ist? Und welches Dokument legt eine Prüferin auf den Tisch, wenn sie nach dem Nachweis für eine Maßnahme fragt?
Genau dort entscheidet sich, ob Datenschutz im Unternehmen funktioniert. Nicht im Ordner mit den Richtlinien, sondern in Zuständigkeiten, Fristen und Belegen, die auch dann greifen, wenn niemand Zeit hat.
Inhaltsverzeichnis
- Die wichtigsten Datenschutzpflichten auf einen Blick
- Wer im Betrieb für Datenschutz verantwortlich ist
- Rechtsgrundlagen für jede Datenverarbeitung festlegen
- Betroffenenrechte, Dienstleister und Datenschutzbeauftragter
- Datenschutz-Folgenabschätzung bei riskanten Verarbeitungen
- Datenschutzverletzungen in 72 Stunden melden
- KI-Nutzung und Schatten-IT im Betrieb regeln
- Den Datenschutz im Betrieb in 30 Tagen starten
Die wichtigsten Datenschutzpflichten auf einen Blick
Seit dem 25. Mai 2018 gilt die Datenschutz-Grundverordnung unmittelbar für öffentliche und nicht-öffentliche Stellen, also auch für Unternehmen jeder Größe. Kurz vor Ablauf der zweijährigen Übergangsfrist ließ der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit 505 Unternehmen repräsentativ befragen. Nur 24 Prozent erklärten damals, die neuen Regeln nahezu vollständig umgesetzt zu haben, weitere 40 Prozent sahen sich größtenteils und 30 Prozent zumindest teilweise vorbereitet (27. Tätigkeitsbericht des BfDI).
Entscheidend ist der zweite Teil dieser Erhebung. Datenschutz ließ sich schon 2018 nicht als einmaliges IT-Projekt abhaken, weil die Pflichten an organisatorische Prozesse, Dokumentation und Verantwortlichkeiten gebunden sind. Noch wichtiger für kleine und mittlere Betriebe: Die Pflichten hängen nicht an der Mitarbeiterzahl. Ein Café mit neun Beschäftigten muss Verarbeitungen genauso rechtmäßig organisieren wie ein Handelsbetrieb mit neunzig.
Acht Pflichten, die jeden Betrieb treffen
Die folgende Übersicht ordnet die wiederkehrenden Pflichten so, wie eine Aufsichtsbehörde sie prüft: erst die Rechtsgrundlage, dann die konkrete Handlung, dann der Nachweis, der im Ordner liegen muss.
| Pflicht | Rechtsgrundlage | Was konkret zu tun ist | Nachweis bei Prüfung |
|---|---|---|---|
| Verzeichnis der Verarbeitungstätigkeiten | Art. 30 DSGVO | Jede Verarbeitung mit Zweck, Datenkategorien, Empfängern und Löschfristen erfassen | Vollständiges, datiertes Verzeichnis |
| Informationspflicht gegenüber Betroffenen | Art. 12 bis 14 DSGVO | Datenschutzerklärung auf der Website, im Bewerbungsprozess und bei Kundenkonten bereitstellen | Aktuelle Texte mit Versionsstand |
| Betroffenenrechte | Art. 15 bis 22 DSGVO | Auskunft, Berichtigung und Löschung innerhalb eines Monats bearbeiten | Protokoll jeder Anfrage mit Bearbeitungsfrist |
| Technische und organisatorische Maßnahmen | Art. 32 DSGVO | Zugriffsrechte, Verschlüsselung, Backups und Schulungen dem Risiko angemessen umsetzen | Maßnahmenkatalog mit Umsetzungsnachweis |
| Auftragsverarbeitungsvertrag | Art. 28 DSGVO | Mit jedem Dienstleister abschließen, der Daten verarbeitet, etwa Lohnbüro, Cloud oder Kassenhersteller | Unterschriebene Verträge und Prüfnachweis |
| Meldung von Datenschutzverletzungen | Art. 33 und 34 DSGVO | Innerhalb von 72 Stunden an die Aufsichtsbehörde melden, bei hohem Risiko auch Betroffene informieren | Dokumentation jedes Vorfalls, auch wenn nicht gemeldet |
| Datenschutz-Folgenabschätzung | Art. 35 DSGVO | Vor Einführung riskanter Verarbeitungen durchführen | Schriftliche Risikoanalyse mit Maßnahmen |
| Datenschutzbeauftragter | § 38 BDSG, Art. 37 DSGVO | Benennung, wenn in der Regel mindestens 20 Personen ständig automatisiert verarbeiten | Schriftliche Benennung und Kontaktdaten |
Zwei Fixpunkte, die fast jeden Betrieb treffen
Auskunft binnen eines Monats: Betroffenenanfragen sind grundsätzlich innerhalb eines Monats zu beantworten (Art. 12 Absatz 3 DSGVO). Diese Frist läuft ab Eingang, nicht ab dem Moment, in dem jemand Zeit findet. Wer die Anfrage erst nach drei Wochen aus dem Postfach holt, hat bereits verloren.
Datenschutzbeauftragter ab 20 Personen: Unternehmen müssen nach § 38 BDSG eine Person benennen, wenn in der Regel mindestens 20 Personen ständig personenbezogene Daten automatisiert verarbeiten. Dabei zählt jeder, der mit einem System arbeitet, nicht nur die IT.
Die Tabelle ist als Prüfliste gedacht, nicht als Lektüre. Wer jede Zeile mit einem datierten Dokument belegen kann, ist für eine Kontrolle gut aufgestellt. Wer bei drei Zeilen ins Stocken gerät, kennt die eigenen Baustellen.
Wer im Betrieb für Datenschutz verantwortlich ist
Verantwortlicher im Sinne der DSGVO ist das Unternehmen selbst, nicht der Datenschutzbeauftragte. Bußgelder richten sich gegen die Firma, nicht gegen die beratende Person. Diese Unterscheidung erklärt, warum Datenschutz Chefsache bleibt, auch wenn eine externe Fachkraft die Dokumentation pflegt.
Die finanziellen Risiken sind konkret. Für Verstöße sieht Artikel 83 DSGVO je nach Verstoßart Geldbußen von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes vor, bei schwereren Verstößen bis zu 20 Millionen Euro oder 4 Prozent, wobei jeweils der höhere Betrag maßgeblich sein kann. Im Tätigkeitsbericht für 2023 meldete der BfDI insgesamt 9.263 eingegangene Meldungen von Datenschutzverstößen sowie 7.782 Beschwerden und Anfragen (32. Tätigkeitsbericht des BfDI). Diese Zahlen bilden nur den Bundesbereich ab, nicht die Landesbehörden, zeigen aber die Größenordnung laufender Aufsicht.
Rollen und was jede Rolle konkret tut
- Geschäftsführung: trägt die Gesamtverantwortung, genehmigt das Budget für Maßnahmen und entscheidet, wer im Ernstfall meldet.
- Datenschutzbeauftragter: berät und überwacht, intern oder extern, ohne Interessenkonflikt mit der Geschäftsführung. Diese Person entscheidet nicht über Budgets und nicht über die Meldung selbst.
- Personalabteilung: verantwortet Bewerbungsunterlagen, Lohnabrechnung und Krankmeldungen, also die heikelsten Daten im Betrieb.
- Vertrieb und Marketing: betreut Newsletter, Kundenkonten und Werbeeinwilligungen inklusive des Widerrufswegs.
- Küche, Service und Kasse: arbeitet täglich mit Reservierungen, Kassensystem und Trinkgeldabrechnung und erkennt Störungen meist zuerst.
- IT oder Dienstleister: steuert Zugriffsrechte, Backups und die Liste der Auftragsverarbeiter.
Jede dieser Aufgaben braucht eine Vertretung. Ein Restaurant mit drei Standorten sollte in jeder Filiale eine benannte Ansprechperson für Auskunftsanfragen haben, mit Telefonnummer im Organisationshandbuch. Fällt diese Person aus, springt die Vertretung ein, nicht die Zentrale am anderen Ende der Stadt.
Bewährte Regel: Jede Datenschutzaufgabe bekommt einen Namen, eine Vertretung und einen Ablageort für den Nachweis. Ohne diese drei Angaben existiert die Aufgabe nur auf dem Papier.
Zuständigkeiten gehören schriftlich festgehalten, mit Datum. Ein einseitiges Dokument mit sechs Zeilen und Unterschrift der Geschäftsführung ist mehr wert als eine 40-seitige Richtlinie, die niemand gelesen hat.
Rechtsgrundlagen für jede Datenverarbeitung festlegen
Jede Verarbeitung personenbezogener Daten braucht einen Zweck und genau eine Rechtsgrundlage, und zwar bevor sie beginnt. Diese Reihenfolge ist keine Formalie. Der Zweck entscheidet, welche Grundlage überhaupt in Frage kommt: Wer Kundendaten für die Rechnung braucht, kann sich nicht auf eine Marketingeinwilligung stützen, die es nie gab.
Die DSGVO nennt in Artikel 6 mehrere Grundlagen. Für Beschäftigte gilt zusätzlich § 26 BDSG, etwa für Bewerbungsunterlagen, Zeiterfassung und Gehaltsabrechnung. Die folgende Tabelle zeigt die häufigsten Fälle aus Gastronomie, Handel und Dienstleistung.
| Rechtsgrundlage | Beispiel im Betrieb | Nachweis |
|---|---|---|
| Vertragserfüllung (Art. 6 Abs. 1 lit. b DSGVO) | Bestellabwicklung, Reservierung, Lieferung | Bestellung oder Vertrag als Nachweis |
| Rechtliche Pflicht (Art. 6 Abs. 1 lit. c DSGVO) | Aufbewahrung von Rechnungen nach Steuer- und Handelsrecht | Verweis auf das konkrete Gesetz im Verzeichnis |
| Berechtigtes Interesse (Art. 6 Abs. 1 lit. f DSGVO) | Videoüberwachung zum Schutz vor Diebstahl | Schriftliche Interessenabwägung |
| Einwilligung (Art. 6 Abs. 1 lit. a DSGVO) | Newsletter, Fotos von Mitarbeitenden auf der Website | Nachweis mit Datum, Text und Widerrufsweg |
| Beschäftigtendatenschutz (§ 26 BDSG) | Bewerbungsunterlagen, Zeiterfassung, Gehaltsabrechnung | Zweckbindung und Löschfrist je Datenart |
Aufbewahrung schlägt Löschung, aber nur so lange wie nötig
Viele Betriebe löschen zu zaghaft oder gar nicht. Buchungsbelege sind nach § 147 AO zehn Jahre aufzubewahren, Handelsbriefe nach § 257 HGB sechs Jahre. Danach greift die Löschpflicht, und zwar ohne dass jemand daran erinnern muss.
Das gilt auch für Bewerbungsunterlagen. Wer eine Absage schreibt, sollte im selben Schritt festlegen, wann die Unterlagen gelöscht werden, üblich sind sechs Monate wegen möglicher Diskriminierungsklagen. Ein Kalendereintrag ist dafür ein ausreichender Nachweis, ein Ordner voller Altbewerbungen aus 2019 nicht.
Einwilligung und Interessenabwägung richtig handhaben
Eine Einwilligung ist jederzeit widerrufbar, und der Widerruf muss genauso einfach sein wie die Erteilung. Ein Kästchen zum Ankreuzen auf der Website, aber ein Widerruf nur per Einschreiben, ist unwirksam gedacht und in der Praxis angreifbar.
Beim berechtigten Interesse gehört eine schriftliche Interessenabwägung in den Ordner: Welchen Nutzen hat die Maßnahme, welche Rechte der betroffenen Personen stehen dem gegenüber, und warum überwiegt der Nutzen? Bei einer Videoüberwachung im Verkaufsraum gehören dazu Zweck, überwachte Fläche, Speicherdauer und die Frage, ob eine mildere Maßnahme genügt hätte.
Wer Daten von Mitgliedern, Ehrenamtlichen oder Kursteilnehmenden verwaltet, findet in Umgang mit Mitgliederdaten im Ehrenamt eine passende Ergänzung zu Zweckbindung und Löschfristen, gerade für Vereine, die keine Rechtsabteilung haben.
Am Ende wandert jede festgelegte Grundlage in das Verzeichnis der Verarbeitungstätigkeiten. Dort steht sie mit Zweck, Datenkategorien, Empfängern und Löschfrist, und dort sucht eine Prüferin zuerst.
Betroffenenrechte, Dienstleister und Datenschutzbeauftragter
Ein früherer Kunde schreibt eine kurze E-Mail: „Ich möchte wissen, welche Daten Sie über mich gespeichert haben." Ab diesem Moment läuft eine Frist. Wer den Vorgang standardisiert, kommt auch ohne Datenschutzausbildung sicher durch. Fünf Schritte genügen.
- Eingang erfassen und Frist notieren. Die Antwort ist grundsätzlich innerhalb eines Monats fällig. Eine Verlängerung um zwei Monate ist nur bei komplexen oder zahlreichen Anfragen möglich und muss begründet werden.
- Identität prüfen, ohne unnötig weitere Daten zu erheben. Der Maßstab lautet: so viel Sicherheit wie nötig, so wenig Neuerhebung wie möglich. Bleiben begründete Zweifel an der Identität, dürfen zusätzliche Informationen angefordert werden, bevor Daten herausgegeben werden.
- Betroffene Systeme ermitteln, und zwar anhand des Verzeichnisses der Verarbeitungstätigkeiten. Ohne dieses Verzeichnis wird der Schritt zur Suche im Nebel.
- Auskunft, Berichtigung oder Löschung umsetzen und dabei Aufbewahrungspflichten beachten. Rechnungsdaten bleiben trotz Löschverlangen bis zum Ablauf der Frist gespeichert; das gehört in die Antwort.
- Antwort und Vorgang protokollieren, mit Datum und beteiligten Systemen.
Wann ein Auftragsverarbeitungsvertrag nötig ist
Ein Vertrag nach Artikel 28 DSGVO gehört zu jedem Dienstleister, der Daten im Auftrag verarbeitet: Lohnbüro, Cloud-Speicher, Kassenhersteller, Newsletter-Versand, Videoanlage mit Fernzugriff. Der Vertrag regelt Weisungsbindung, Vertraulichkeit, Unterauftragnehmer, Löschung nach Vertragsende und Kontrollrechte.
Speicherort und Übermittlungen in Drittländer gehören ebenfalls auf die Prüfliste. Wer mehrere Anbieter gegenüberstellen will, kann Angebote über eine Vergleichsplattform einholen, etwa mit der Möglichkeit, Angebote direkt per App zu vergleichen. Die eigenen Angaben gehen dabei nur an die zur Anfrage passenden, vorab geprüften Partner und nur zur Angebotserstellung.
Der Datenschutzbeauftragte
Die Benennungspflicht nach § 38 BDSG greift ab in der Regel 20 Personen mit ständiger automatisierter Verarbeitung, ebenso wenn Artikel 37 DSGVO einschlägig ist. Ein interner Datenschutzbeauftragter darf keine Aufgaben mit Interessenkonflikt übernehmen, also nicht gleichzeitig die IT oder die Personalabteilung leiten. Die Benennung wird schriftlich festgehalten und der Aufsichtsbehörde gemeldet.
Auch Geldflüsse sind Datenflüsse. Betriebe, die Mitgliedsbeiträge oder Spenden einsammeln, geben Kontodaten und Zahlerlisten an Zahlungsdienstleister weiter, die damit ebenfalls zu Auftragsverarbeitern werden. Ein Überblick über Zahlungsarten für Spenden im Vergleich hilft einzuordnen, welche Anbieter welche Daten empfangen, bevor ein neuer Zahlungsweg eingeführt wird.
Datenschutz-Folgenabschätzung bei riskanten Verarbeitungen
Ein Betrieb führt eine Zeiterfassung per Fingerabdruck ein. Der Anbieter verspricht kurze Rüstzeiten, die Belegschaft ist zufrieden, der Vertrag ist unterschrieben. Genau hier greift die Datenschutz-Folgenabschätzung: Fingerabdrücke sind biometrische Daten, und deren umfangreiche Verarbeitung erzeugt regelmäßig ein hohes Risiko.
Die Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO ist deshalb keine Dokumentationsübung, sondern eine strukturierte Risikoanalyse im Voraus (BfDI zu Datenschutz-Folgenabschätzungen). Sie wird erforderlich, wenn eine geplante Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen erzeugt. Typische Auslöser sind systematische und umfassende Bewertungen einschließlich Profiling mit rechtlicher oder ähnlich erheblicher Wirkung, umfangreiche Verarbeitungen besonderer Kategorien personenbezogener Daten sowie die systematische, umfangreiche Überwachung öffentlich zugänglicher Bereiche.
Vier Schritte, die aus einer Idee ein belastbares Konzept machen
- Datenflüsse erfassen. Zweck, Datenkategorien, Empfänger, Speicherdauer und Zugriffspfade festhalten, bevor ein CRM-, Recruiting-, Videoüberwachungs-, Zeiterfassungs- oder KI-System eingeführt wird.
- Risiken bewerten. Unbefugter Zugriff, Zweckänderung, Re-Identifizierung, Verlust der Verfügbarkeit und fehlerhafte automatisierte Entscheidungen werden einzeln durchgegangen.
- Maßnahmen festlegen. Die DSK empfiehlt rollenbasierte Berechtigungen, Verschlüsselung, Protokollierung, Löschkonzepte, Pseudonymisierung und Wiederherstellungsverfahren.
- Restrisiko dokumentieren und bei hohem Restrisiko die Aufsichtsbehörde vor der Verarbeitung konsultieren.
Woran man erkennt, dass die Maßnahmen wirklich greifen
Eine Folgenabschätzung, die mit Absichtserklärungen endet, hält keiner Prüfung stand. Praktisch messbare Akzeptanzkriterien sind: Jeder Zugriff ist einer Person oder Service-Identität zuordenbar, privilegierte Konten sind gesondert kontrolliert, Löschfristen werden technisch durchgesetzt, und externe Auftragsverarbeiter sind vertraglich sowie risikobasiert geprüft.
Für kleine und mittlere Betriebe ist eine Folgenabschätzung besonders relevant, wenn mehrere Standorte, Beschäftigtendaten, Kundenprofile oder sensible Informationen in Cloud-Systemen zusammenlaufen. Wer mehrere solcher Systeme parallel einführt, sollte den Ablauf einmal als Video festhalten und im Team besprechen, damit die Zuständigkeiten sitzen.
Datenschutzverletzungen in 72 Stunden melden
Die 72-Stunden-Frist läuft ab dem Bekanntwerden, nicht ab dem Moment, in dem der Fall vollständig aufgeklärt ist. Diese Unterscheidung entscheidet über die Qualität der Meldung. Verantwortliche müssen eine Verletzung unverzüglich und möglichst binnen 72 Stunden der zuständigen Aufsichtsbehörde melden, sofern voraussichtlich ein Risiko für die Rechte und Freiheiten betroffener Personen besteht; bei hohem Risiko kommt die unverzügliche Benachrichtigung der Betroffenen hinzu (BfDI zur Meldung von Datenschutzverstößen).
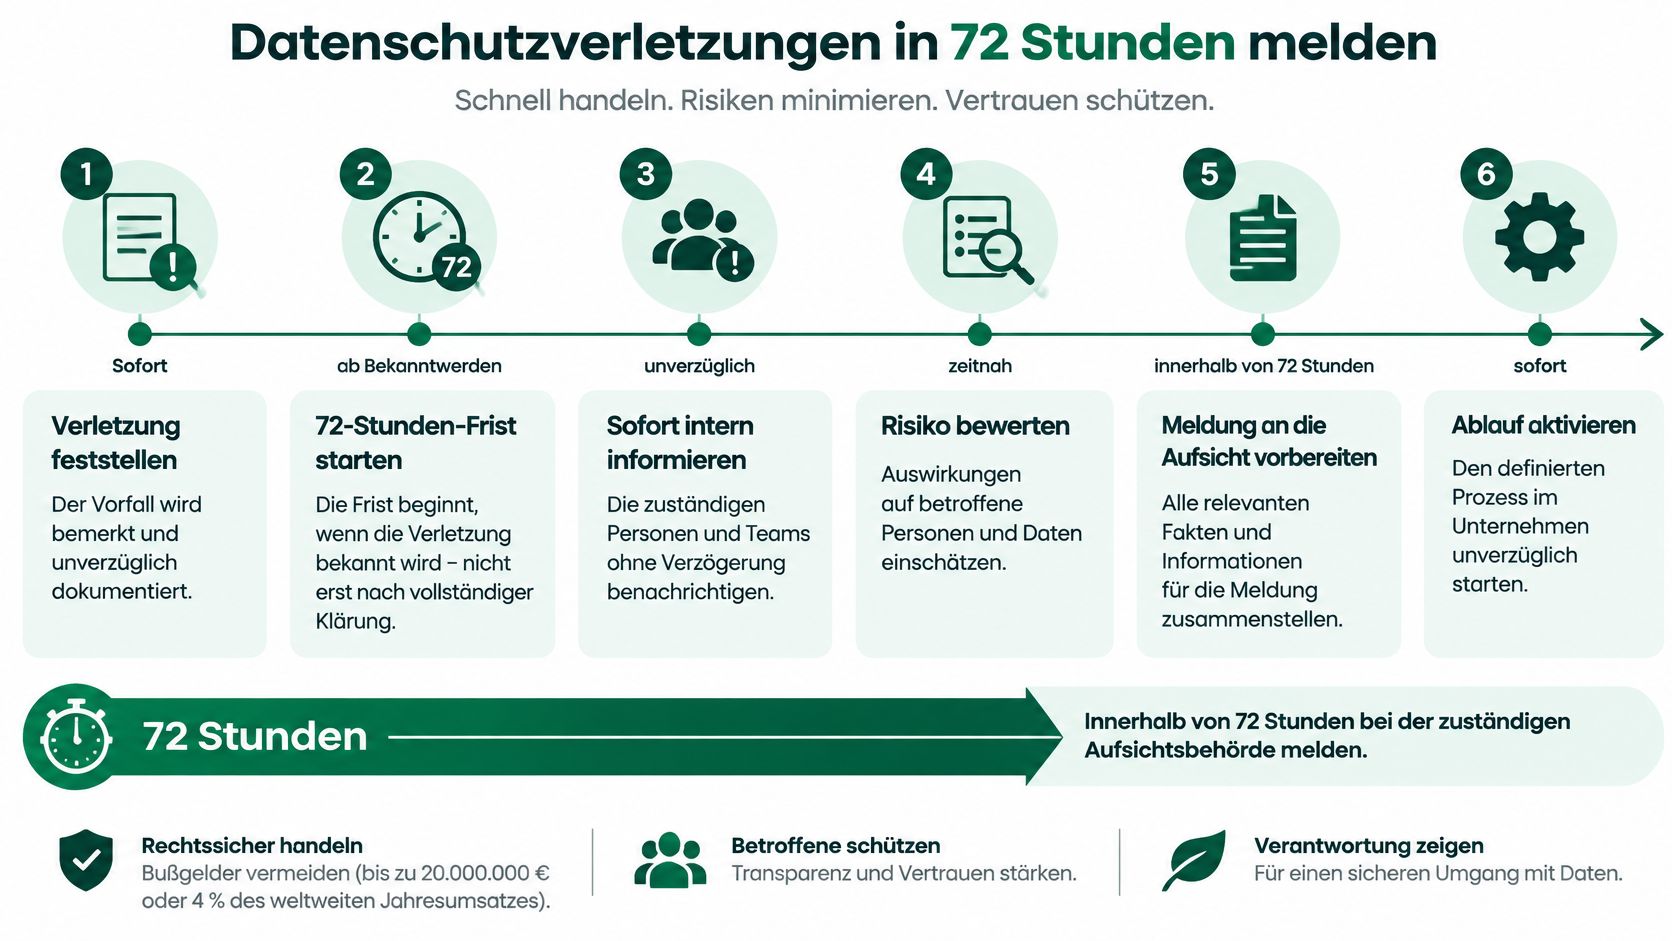
Der Zeitdruck entsteht nicht durch das Formular. Er entsteht durch die Frage, welche Systeme, Datensätze, Personen und Zeiträume betroffen sind. Ein belastbarer Ablauf besteht deshalb aus sechs Schritten.
- Eindämmung. Betroffene Konten sperren, Netzwerksegmentierung aktivieren, den offenen Verteiler stoppen. Erst handeln, dann reden.
- Forensische Sicherung. Protokolle mit unveränderbaren Zeitstempeln sichern, bevor jemand aufräumt. Ein gelöschtes Log ist ein verlorener Beweis.
- Bewertung. Datenart, Umfang, Verschlüsselungsstatus und Risiko für Betroffene prüfen. Verschlüsselte Daten ohne Schlüsselzugriff verschieben die Einschätzung deutlich.
- Dokumentierte Meldeentscheidung. Auch wenn keine Meldung erfolgt, muss der Vorgang dokumentiert werden, denn Artikel 33 Absatz 5 DSGVO verlangt die Dokumentation jeder Verletzung.
- Meldung an die Aufsichtsbehörde. Kann die Meldung nicht innerhalb von 72 Stunden erfolgen, muss die Verzögerung begründet werden.
- Benachrichtigung der Betroffenen bei hohem Risiko, verständlich formuliert und ohne interne Abkürzungen.
Was vor dem Vorfall vorbereitet sein muss
Vorbereitet gehören eine aktuelle Liste aller Systeme und Auftragsverarbeiter, Notfallkontakte für IT, Kasse und Geschäftsführung sowie ein vorausgefülltes Meldeformular in den Ordner. Zusätzlich empfiehlt sich eine Alarmierung bei ungewöhnlichen Datenexporten und ein getestetes Backup- und Wiederanlaufverfahren, denn die Wiederherstellung ist Teil der Eindämmung.
Erprobung statt Annahme: Wer den Ablauf einmal im Jahr mit einer Übung durchspielt, weiß, ob die Telefonnummern stimmen und wer im Ernstfall tatsächlich erreichbar ist.
Warum gerade Gastronomie und Handel betroffen sind
In Gastronomie, Handel und Dienstleistung sind kompromittierte Kassensysteme, Mitarbeiterkonten, Reservierungsdaten, Videoanlagen und Cloud-Speicher besonders kritisch. Ein einzelner Vorfall betrifft dort gleichzeitig Kunden-, Beschäftigten- und Zahlungsinformationen, und die betroffenen Personen stammen aus mehreren Gruppen mit unterschiedlichen Informationsbedürfnissen.
Ein Beispiel: Ein Restaurantbetrieb stellt fest, dass ein Mitarbeiterkonto aus dem Urlaub auf Reservierungsdaten zugegriffen hat. Bis zur Klärung vergehen zwei Tage, weil niemand weiß, wer die Zugriffsrechte verwaltet. Genau diese Lücke schließt die vorher festgelegte Zuständigkeit, die im vorigen Abschnitt begonnen hat.
KI-Nutzung und Schatten-IT im Betrieb regeln
Nach der aktuellen Studienübersicht von Mittelstand-Digital nutzten oder testeten 2026 bereits 51 Prozent der Unternehmen KI-Lösungen, während nur 21 Prozent feste Leitlinien etwa zum Datenschutz etabliert hatten. Diese Lücke zwischen Nutzung und Regel ist der eigentliche Risikofaktor, nicht das Werkzeug selbst.
Ein pauschales Verbot schließt die Lücke nicht. Es verlagert die Nutzung dorthin, wo der Betrieb sie am schlechtesten sieht: auf private Geräte und persönliche Konten. Fachleute sprechen von Schatten-IT, also von Werkzeugen, die Mitarbeitende ohne Freigabe und Vertrag einsetzen. Weder Speicherort noch Löschung lassen sich dort kontrollieren, und bei einer Prüfung fehlt jeder Nachweis. Eine Regel, die in Sekunden anwendbar ist und im Alltag nicht umgangen wird, schützt besser als jedes Verbot.
Das Ampelmodell für KI-Eingaben
Die einfachste Regel sortiert jede Eingabe vor dem Absenden in eine von drei Stufen:
| Stufe | Beispiel | Regel |
|---|---|---|
| Grün | Öffentliche Inhalte oder anonymisierte Texte ohne Personenbezug | Eingabe in KI-Werkzeuge erlaubt |
| Gelb | Personenbezogene Daten wie Kundennamen oder Bestelldetails | Nur mit freigegebenem Tool, Vertrag und dokumentierter Freigabe |
| Rot | Gesundheits-, Bewerber- oder Kundendaten ohne Rechtsgrundlage | Keine Eingabe, bis Rechtsgrundlage und Schutzmaßnahmen dokumentiert sind |
Eine Servicekraft formuliert eine Kundenbeschwerde um. Ohne Namen, Bestellnummer und Adresse ist die Eingabe grün. Mit Namen und Bestellnummer wird sie gelb, weil sich die Person damit identifizieren lässt. Sobald Gesundheitsangaben oder Bewerberdaten im Text stehen, ist die Ampel rot, unabhängig davon, wie freundlich der Tonfall ist.
Der Anonymisierungstest, der wirklich weiterhilft
Anonymisiert ist ein Text erst dann, wenn eine Person auch durch die Kombination aller Angaben nicht erkennbar ist. Der praktische Test lautet: Könnten Kollegen die Person anhand von Datum, Ort und Produkt identifizieren? In einem Betrieb mit drei Stammgästen genügt bereits die Kombination aus Bestellung und Wochentag. Was in einem Großbetrieb anonym wäre, bleibt im kleinen Team personenbezogen. Für kleine Betriebe gilt die Ampel deshalb strenger, nicht lockerer.
Vier Bausteine halten die Regel lebendig. Ein Tool-Inventar erfasst pro Werkzeug Anbieter, Speicherort und Löschbedingungen und macht Schatten-IT sichtbar, sobald ein neuer Dienst auftaucht. Ein Freigabeprozess mit einer benannten verantwortlichen Person verhindert, dass jede Abteilung eigene Konten anlegt. Eine kurze Schulung von 20 Minuten erklärt die Ampel an echten Beispielen aus dem eigenen Betrieb. Eine regelmäßige Kontrolle der Netzwerkzugriffe zeigt, welche Dienste tatsächlich genutzt werden. Bei einer Prüfung dient die Liste der freigegebenen Werkzeuge samt Verträgen und dokumentierten Freigaben als Nachweis.
Das Inventar endet nicht bei klassischer Software, denn auch vernetzte Geräte erzeugen personenbezogene Daten. Wer etwa die Türsprechanlage über das Telefon steuert, sollte klären, wo Klingel- und Öffnungsprotokolle mit Zeitpunkt und auslösender Person gespeichert sind und nach welcher Frist sie gelöscht werden. Diese Einträge gehören auf dieselbe Liste wie jedes freigegebene KI-Tool.
Den Datenschutz im Betrieb in 30 Tagen starten
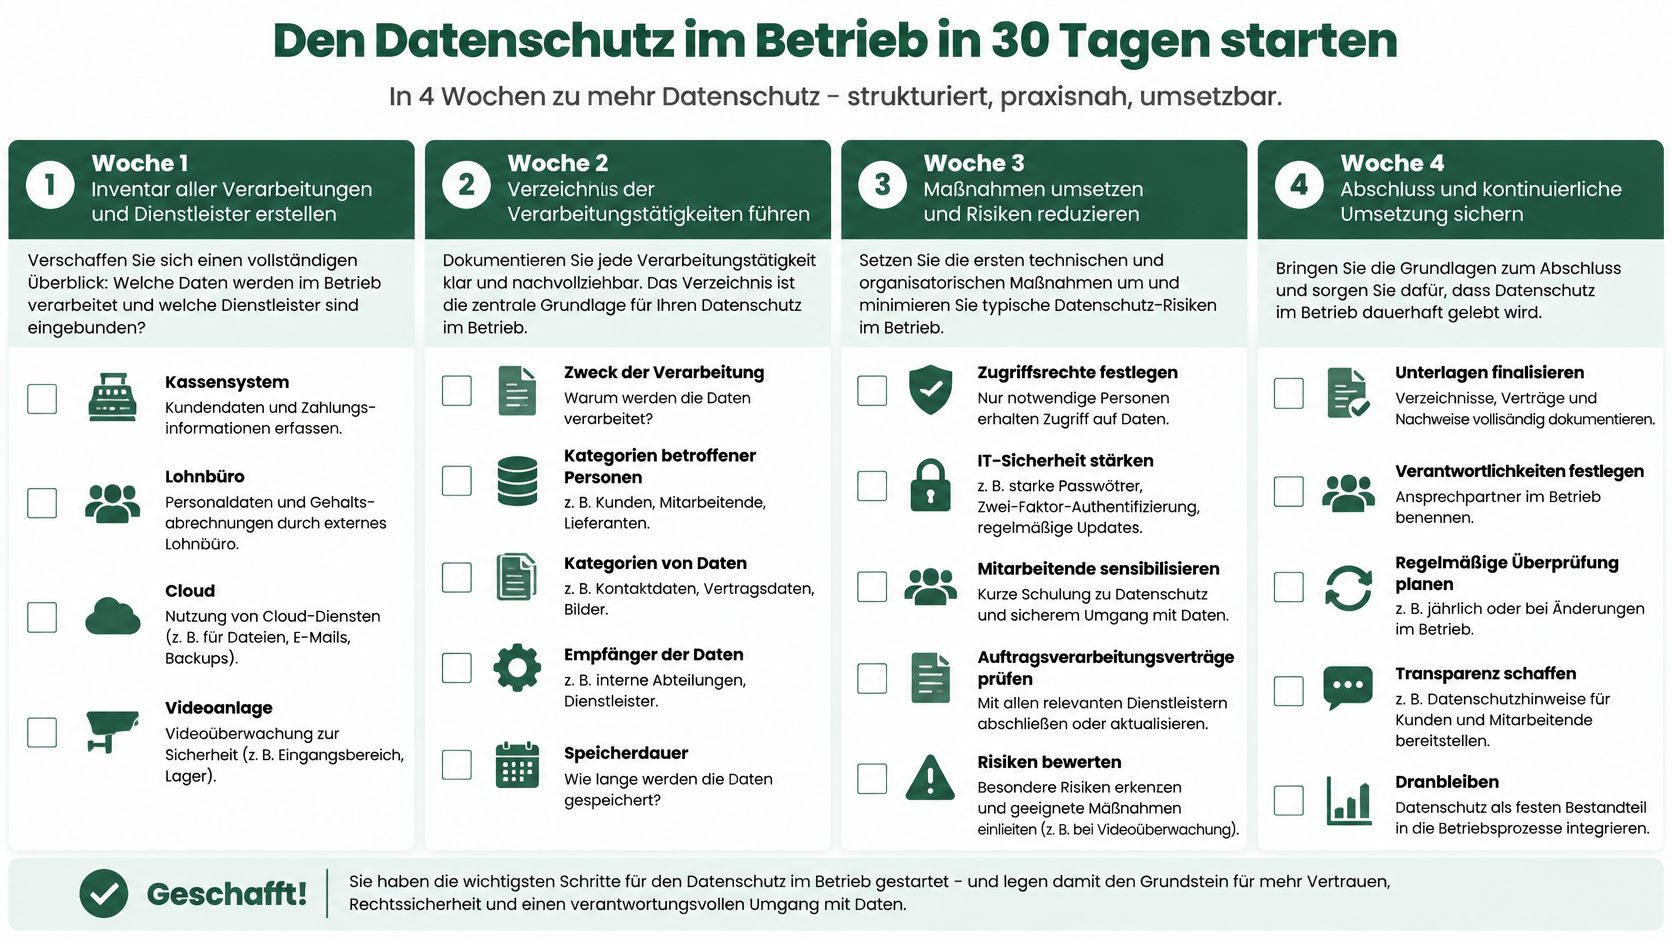
Der schnellste Einstieg ist ein Wochenplan mit je einem sichtbaren Ergebnis. Kleine Betriebe sollten jede Aufgabe einer Person mit Namen zuordnen, nicht nur einer Abteilung, sonst bleibt Verantwortung im Nebel hängen.
Woche 1, Inventar: Alle Verarbeitungen und Dienstleister zusammentragen, inklusive Kassensystem, Lohnbüro, Cloud und Videoanlage. Das Inventar ist eher ein Fundbüro: erst einsammeln, später ordnen. Ergebnis der Woche ist eine vollständige Liste mit Besitzer, Ort und grobem Zweck.
Woche 2, Verzeichnis und Rechtsgrundlagen: Das Verzeichnis der Verarbeitungstätigkeiten anlegen und jeder Verarbeitung eine Grundlage zuordnen. Prüffähig wird es, wenn zu jedem Eintrag steht, welche Daten laufen, warum sie laufen und wer dafür verantwortlich ist. Wo die Zuordnung nicht gelingt, wird die Stelle markiert und entweder gestrichen, umgestellt oder sauber begründet.
Woche 3, Nachweise und Abläufe: Datenschutzerklärung aktualisieren, Verantwortlichkeiten schriftlich festlegen, Auftragsverarbeitungsverträge prüfen und den Meldeablauf einmal durchspielen. Für jede erledigte Aufgabe reicht ein schlichter Nachweisordner mit Datum, Version und zuständiger Person.
Woche 4, Menschen und Kontrolle: Mitarbeitende an eigenen Beispielen schulen, die Regeln für KI-Eingaben und angrenzende Systeme kurz wiederholen und den Termin für die jährliche Überprüfung in den Kalender setzen.
Der Plan zeigt vor allem, wo ein Betrieb externe Hilfe braucht. Für den Vergleich von Datenschutzlösungen erfasst Connexly den konkreten Bedarf und holt passende Angebote von geprüften Anbietern ein. Der Service ist für anfragende Unternehmen kostenfrei und unverbindlich; Angaben gehen nur an die für die Anfrage relevanten verifizierten Partner und nur zur Angebotserstellung. Wer die Bestandsaufnahme hinter sich hat, findet auf Connexly den nächsten Gesprächspartner statt einer endlosen Anbieterliste.